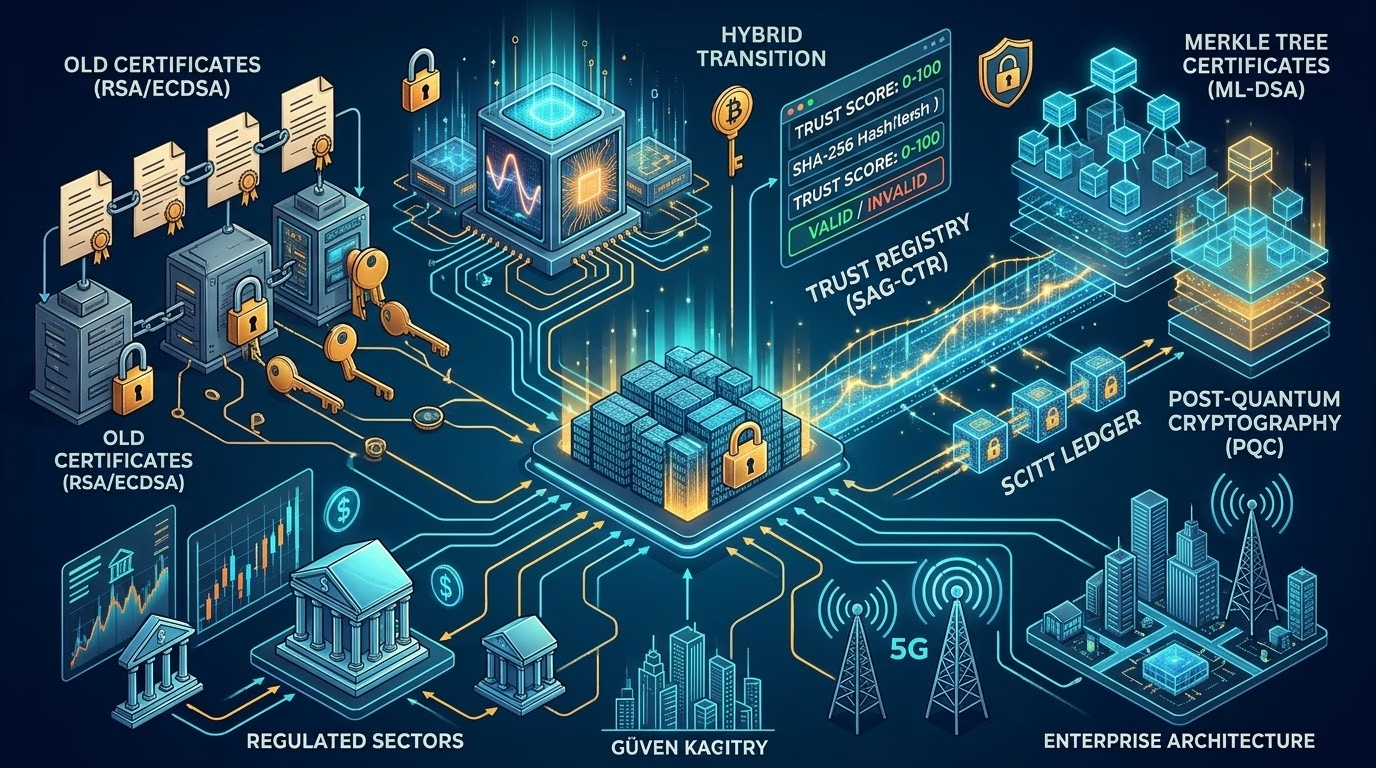
Kuantum bilgisayarların mevcut sertifikalarına tehdit hale gelmesi, siber güvenlikte ki en büyük altyapı dönüşümlerinden biri olan PQC geçişine hızla hazırlanıyor. Fakat bu geçiş sadece eski sertifikaların değiştirilmesi ile değil, internetin temelindeki “güven” mimarisini de yeniden tasarlıyor.
PQC Geçişindeki O Büyük Çıkmaz: Uyumluluk ve Performans
Şuanki web güvenliği, WebPKI olarak adlandırılan bir dijital sertifika zincirinden oluşuyor. Yani bir web sitesine güvenip güvenmeyeceğimizi, bir birine bağlı bir dizi dijital sertifika silsilesinden anlıyoruz. Fakat PQC algoritmalarında imza boyutları şuanki sertifika boyutlarına göre bir hayli fazla. Bu durumda özellikle TLS Handshake sırasında ciddi performans sorunlarını da beraberinde getiriyor.
Cloudflare gibi otoriteler ise bu soruna klasik sertifika zincirleri yerine Merkle Tree Certificates gibi daha hafif yapıları öneriyor. Fakat bu da daha farklı bir sorunu ortaya çıkarıyor: geriye doğru uyumluluk sorunu.
Sistemlerin hem eski algoritmaları (RSA/ECDSA) hem de yeni PQC istemcileri (ML-DSA) desteklemesi gerekiyor. RSA gibi eski algoritmaların ne zaman devre dışı bırakılacağı ise IETF gibi otoriteler tarafından henüz takvimleşmiş değil.
Alternatif Arayışlar: Algoritmadan Bağımsız Güven Kayıt Defterleri (Trust Registry)
PQC konsorsiyumlarında tartışılan alternatif ise güven doğrulamasının sertifika içerisinde ki kriptografik zincirde barındırmak yerine harici ve bağımsız bir Trust Registry katmanına taşınılması tartışılıyor.
SAG-CTR ve SCITT (Supply Chain Integrity, Transparency and Trust) mimarisi ise süreç aşağıdaki şekilde işliyor:
- Algoritma Bağımsızlığı: Sistem sertifikanın RSA mı yoksa ML-DSA mı olduğu ile ilgilenmeyecek. Bir API bağlantısı üzerinden RSA-256 hash’in güvenirliği sorgulanacak. Dönen sonuç -1 olursa güvenilmez olarak işaretlenirken, ne kadar güvenilir olduğu ise 0-100 arasında verilen bir değer ile anlaşılacak.
- Değiştirilemez Denetim İzi: Bir sertifikanın güvenirliği çok aşamalı bir risk değelendirme sürecinden geçiyor olacak. Onaylanan kararlar ise, değiştirilemez bir kayıt olan SCITT Ledger üzerinde işlenecek ve kanıtlarda şifreli kasalarda tutulacak.
Asıl Sorun: Kayıt Altına Almak Mı, Güncel Olmak Mı?
1789 Fransız Devriminde “Her devrim biraz kendi çocuklarını yer” der Georges Danton. İnternet güvenliği devriminde ki soruna yönelik alternatif yaklaşımda ise dinamik değişken ile statik kayıt arasında ki farktır. Peki bu ne demek?
Bir sertifikanın güvenirliğini SCITT’e kaydedersek, geçmişe dönük olarak elimizde bir dizi denetim kaydı tutar. Peki siber güvenlik statik midir? Siber güvenlikte bir kere trust olan, hep trust mıdır?
Elbette değildir. Siber saldırıların inanılmaz bir noktaya geldiği günümüzde, trusted olan bir kurumun trusted olan sertifikasının ele geçirilmesi ile kurumunda risk puanı değişebilir veya güvenlik politikalarını değiştirebilir.
Burada üç adet soru karşımıza çıkıyor:
- İlk değerlendirme sonrasında sertifikanın risk puanı değiştiğinde, ilgili kayıtlarda risk puanı nasıl güncellenecek? Güncellenme hızı ne olacak?
- Risk puanı güncellendiğinde, o sertifikaya güvenerek işlem yapan sistemleri nasıl etkileyecek? Gerçek zamanlı olarak nasıl iletilecek?
- Mevcut PQC yapıları, yeni nesil olarak adlandırdığımız trust registry ortamlarına ekstra bir yük getirmeden nasıl entegre olacak?
Kurumsal Dünyada ve Regüle Sektörlerde PQC Gerçeği
Bu konuyu sadece teorik bir kriptografik bir soru olarak bakmak yanlış olur. Bu doğrudan kurumsal güvenlik mimarisini etkileyen, kritik bir operasyonel sınav olarak karşımıza çıkıyor. Özellikle banka, telco, finans ve kamu gibi sert regülasyona uymak zorunda olan sektörlerde altyapı dönüşümü, diğer ticari kuruluşlarda ki kadar hızlı gerçekleşmez.
| Mimari | Kurumsal Altyapıda ki Zorluk | Trust Registry Etkisi |
| Hibrit Geçiş Süresi | Ana bankacılık sistemleri ve ATM gibi uç nokta ağları ve eski telekom ağları nedeniyle RSA gibi klasik algoritmalar 5 ile 10 yıl daha devrede kalacaktır. | Algoritmadan bağımsız olarak SHA-256 doğrulaması, klasik ve PQC süreçlerinin tek bir noktadan yönetilmesini sağlar. |
| Gecikme ve Ölçeklenebilirlik | PQC imza boyutlarının büyüklüğü, LoadBalancer, WAF gibi sistemler de dar boğazlar yaratacaktır. | Harici bir API üzerinden güveni sorgulamak, uç noktalarda yüksek önbellekleme ile gecikmeyi azaltabilir. |
| Denetim ve Uyumluluk | BDDK, SPK, CBDDO gibi regülasyon koyucular, sadece şifrelemenin gücünü değil, kriptografik varlıkları ve kararlarının izlenebilirliğini ve kaydedilmesini zorunlu kılabilir. | SCITT gibi değiştirilemez kayıtlar, olası ilgili regülasyonlara bir altyapı sunabilir. |
Sonuç
PQC dünyasına geçiş, sadece daha güçlü matematiksel algoritmaları seçmekten ibaret değildir. Süreçte kriptografik çeviklik ve operasyonel süreçleri de sürece dahil edilmesi gerekmektedir.
Merkle Tree gibi protokoller veya SCITT gibi merkeziyetsiz güven registry… Teknolojide bir sürecin otoriter olmasının en büyük savaşı geçmiş ile de uyumlu olmasından geçiyor.


